Le sujet que les dirigeants nous demandent le plus, et pourquoi
Dans les dossiers instruits ces dix-huit derniers mois, un point revient systématiquement quand un dirigeant nous consulte pour un renouvellement ou une première mise en place. La cyberassurance, et plus largement la capacité de l’entreprise à encaisser un incident numérique sans perdre sa semaine de facturation ni sa crédibilité commerciale. Le marché français a grossi, autour de 326 M€ de cotisations, et les polices cyber dédiées représentent la quasi-totalité des couvertures observées, environ 93 %. Cela dit quelque chose de la maturité du sujet, mais surtout de l’exigence qui s’installe chez les donneurs d’ordres comme chez les assureurs.
Une étude récente indique que 86 % des PME et ETI affrontent désormais au moins deux risques simultanés. Les risques humains dominent, 75 %, devant les risques de marché, 66 %. Autrement dit, un incident cyber ne survient pas en laboratoire. Il arrive quand une équipe clé est en sous-effectif, en pleine montée de charge logistique, ou en tension de trésorerie. Dans ce contexte, 48 % des dirigeants déclarent se sentir mieux préparés qu’en 2024. Nous observons souvent un écart entre ce sentiment et la réalité opérationnelle mesurée par les questionnaires d’assurabilité et les tests techniques de base, comme une restauration de sauvegarde à froid.
Un marché plus accessible, des exigences qui montent
Le marché est en détente relative, ce qui a rouvert certaines capacités pour les ETI et les entreprises de taille moyenne. Les assureurs acceptent à nouveau d’étudier des dossiers si les fondamentaux sont là. Le point à comprendre est simple. Les capacités et les primes se reprennent, mais sur des bases techniques non négociables. Sans authentification multifacteur généralisée, sauvegardes testées, plan de continuité et de reprise d’activité documenté, gestion des correctifs, et un dispositif de détection de type EDR sur les postes et serveurs, la discussion se complique. Parfois, elle s’arrête.
Les données de marché publiées pour 2026 donnent un ordre de grandeur utile aux ETI. Une couverture moyenne autour de 4,2 M€ avec une franchise d’environ 91 000 € pour une prime de l’ordre de 34 000 €. Ce n’est pas une grille tarifaire, c’est une photographie. Elle illustre surtout que le sujet n’est pas le prix seul, mais l’équilibre entre plafond, franchise, sous-limites et exclusions. Nous passons plus de temps à clarifier une clause rançongiciel qu’à discuter un point de prime, car la clause emporte la réalité du transfert.
L’absence d’obligation légale, et la montée des obligations commerciales
En France, l’assurance cyber n’est pas obligatoire en 2026. Les obligations assurantielles demeurent classiques, responsabilité automobile pour les véhicules, complémentaire santé collective pour les salariés. Pourtant, de plus en plus de chaînes d’approvisionnement exigent une preuve d’assurance cyber, des seuils de garantie, parfois un certificat d’audit ou une attestation de conformité aux pratiques attendues. Dans le numérique, l’industrie pharmaceutique, les composants électroniques, la logistique critique, on voit désormais des commandes suspendues le temps d’obtenir le certificat d’assurance à jour et le résumé des garanties. Une PME de 60 salariés dans l’assemblage mécatronique a dû produire en quarante-huit heures une attestation mentionnant un plafond cyber minimum de 2 M€ et une extension fraude. L’ordre de production dépendait de ce papier.
Continuité d’activité, la ligne budgétaire qui pèse le plus
Un incident cyber n’est plus seulement une fuite de données. Il interrompt la facturation, la paie, les approvisionnements, parfois la production. Sur des dossiers observés en 2025, le coût d’interruption d’exploitation surpasse fréquemment les frais techniques de remédiation. Une PME industrielle de 120 personnes, ERP chiffré un lundi, a redémarré la ligne critique au bout de neuf jours. L’ERP a été restauré à J+12. Impact net, un mois de marge opérationnelle envolé, et trois clients stratégiques à renégocier sur les pénalités de retard. La police couvrait l’assistance d’urgence et la restauration de données. Elle couvrait aussi la perte d’exploitation, mais avec un délai de carence de 72 heures et un plafond par jour trop bas au regard du coût de production. La garantie existait, son calibrage ne correspondait pas à l’économie de l’entreprise.
Nous posons la question autrement. Combien coûte une semaine sans facturation, main-d’œuvre comprise, sur votre activité actuelle. Si ce chiffre n’est pas sur la table au moment de la souscription, la discussion assurance est théorique.
Faux sentiment de sécurité, ou comment se croire couvert sans l’être
Trois angles de malentendu reviennent souvent.
- Multirisque et RC ne font pas une cyber. Une multirisque entreprise couvre le bâtiment, le contenu, parfois la perte d’exploitation suite à un incendie. Une responsabilité civile couvre les dommages causés à des tiers. Ni l’une ni l’autre ne traitent nativement la restauration de données, l’assistance forensic 24 h, la gestion de crise, la notification réglementaire, ni la fraude par ingénierie sociale.
- Les sous-limites vident parfois la promesse. Une police peut annoncer 3 M€ de plafond, mais limiter la fraude à 100 000 €, l’atteinte à la réputation à 50 000 €, ou l’extension rançongiciel par une sous-limite imbriquée et une franchise spécifique. L’addition redevient lourde au premier sinistre sérieux.
- Les conditions préalables conditionnent l’indemnisation. Certaines garanties sont subordonnées à des mesures de sécurité déterminées. Pas d’authentification multifacteur sur les accès administrateurs, pas de prise en charge sur le volet rançongiciel. Lisez cette phrase dans vos conditions particulières, tracez un plan d’action technique, vérifiez la preuve.
Sinistres inflationnistes, sélectivité accrue
Les indemnisations ont progressé fortement d’une année sur l’autre. Un niveau autour de 83,2 M€ en 2025 contre 54,5 M€ en 2024, soit une hausse de plus de 50 %. Le volume de sinistres a lui aussi bondi, 1 251 contre 448, soit près de 180 % d’augmentation. Les portefeuilles ETI mal segmentés voient leur ratio sinistres sur primes se dégrader vite, de 13 % à 42 % en un exercice dans une analyse de marché publiée. Conséquence pratique, les assureurs trient davantage, exigent des preuves et sculptent les clauses. Ce n’est pas un caprice. C’est la mécanique technique qui finance la garantie demain.
Rester assurable, une question de preuves, pas de déclarations
Sur la souscription, nous observons cinq prérequis devenus quasi standard. Ils ne sont pas théoriques. Ils se testent et se documentent.
- Authentification multifacteur. Activez-la sur la messagerie, le VPN, les accès administrateurs, les comptes cloud critiques. Conservez des captures de configuration et un export de politique MDM ou Azure AD montrant le périmètre.
- Sauvegardes isolées et testées. Montrez un journal trimestriel de tests de restauration à blanc. Documentez le RTO visé et obtenu, ainsi que la fréquence hors-ligne ou immuable des snapshots.
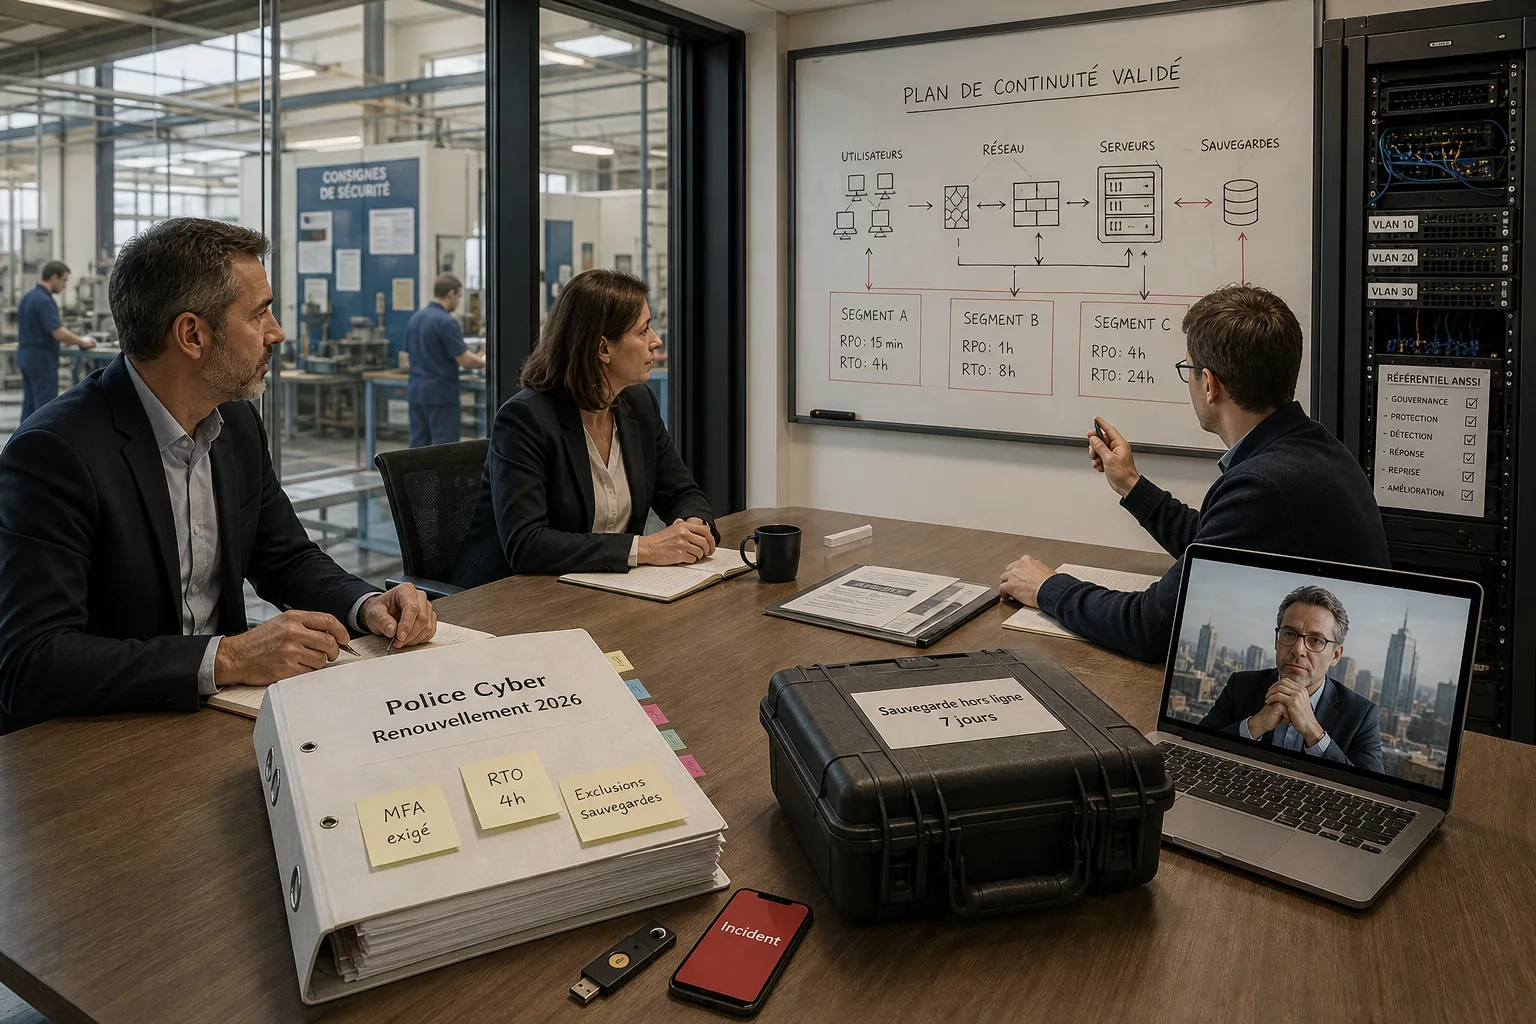
- PCA et PRA documentés. Deux documents distincts, mis à jour chaque année. Le premier dit ce qui continue en mode dégradé, le second explique comment on redémarre. Ajoutez la cartographie applicative et les dépendances critiques.
- Gestion des correctifs. Un inventaire des actifs, une politique de patching, des délais cibles selon la criticité, une preuve de déploiement mensuel. Un audit automatique ou une attestation d’outil de gestion d’endpoints aide à objectiver.
- EDR déployé. Détection et réponse sur postes et serveurs. Fournissez la liste des endpoints couverts, le centre de supervision interne ou externalisé, et un rapport de santé mensuel.
Nous ne remplissons pas de cases pour faire plaisir à un assureur. Nous constituons un dossier qui se défend le jour où il faut arbitrer vite. Je préfère dire à un dirigeant qu’il manque trois éléments de preuve aujourd’hui plutôt que d’apprendre au sinistre que la pire ligne était en condition suspensive.
Calibrer l’équilibre plafond, franchise et exclusions
Un dirigeant décide sur des ordres de grandeur. Nous travaillons par scénarios.
- Scénario rançongiciel, ERP chiffré. Frais de remédiation et forensic, 80 000 à 250 000 € selon complexité. Interruption d’exploitation, de 10 000 à 100 000 € par jour selon secteur. Exclusions fréquentes, paiement de rançon, obligation de déclaration aux autorités, conditions de sécurité préalables. Point d’attention, délai de carence sur la perte d’exploitation.
- Scénario fraude par ingénierie sociale. Virements frauduleux, 50 000 à 600 000 €. Sous-limite fréquente et franchise spécifique. Exigences, procédure de double validation, outillage anti-fraude bancaire. Point d’attention, couverture en cas d’erreur de l’employé versus usurpation externe.
- Scénario fuite de données personnelles. Frais juridiques et notification, 20 000 à 150 000 € selon volume. Risque d’amende administrative non assurable dans la plupart des cas. Couverture possible, assistance communication de crise, hotline dédiée, défense en cas de réclamation.
Sur cette base, on ajuste l’architecture de police. Un plafond global de 3 à 5 M€ peut sembler confortable, mais une sous-limite à 250 000 € sur la fraude rend le scénario deux largement résiduel. Une franchise de 100 000 € n’est pas neutre si votre cash-flow libre mensuel est de 300 000 €. Les chiffres ne sont pas des promesses, ils orientent le choix utile, c’est-à-dire l’alignement entre votre économie et le transfert.
Contrats clients, clauses sécurité et certificats d’assurance
Le risque cyber se contractualise tout au long de la chaîne. Trois situations reviennent.
- Cahiers des charges avec exigences techniques. MFA, chiffrement au repos, journalisation, SOC tiers. Nous faisons corréler l’attestation d’assurance avec un annexe sécurité, pour éviter la fausse impression de conformité globale.
- Seuils de garantie imposés. Plafond minimal de 2 à 5 M€, parfois par sinistre et par année. Attention aux agrégats, un même sinistre multipolaire peut consommer plusieurs sous-limites.
- Audit de sécurité préalable. Certains donneurs d’ordres demandent un audit avant référencement. Le rapport, même synthétique, devient pièce du dossier d’assurance. Inutile de le cacher. Mieux vaut assumer les écarts et présenter un plan d’actions daté.
Nous avons vu des marchés suspendus pour une attestation non conforme, et des clauses de pénalités activées après un incident. L’angle d’un dirigeant est simple. Que vaut la police face à une obligation contractuelle de résultat sur la disponibilité d’un service. La réponse habite les exclusions et la perte d’exploitation, pas le titre de la garantie.
La technique n’est pas tout, les risques humains pèsent lourd
Les risques humains sont cités par 75 % des entreprises comme sources prioritaires d’exposition. Une administratrice système partie sans passation, un acheteur trompé par un fournisseur usurpé, un manager qui clique sur la fausse confirmation de livraison la veille d’un inventaire. Nous intégrons ces angles dans la police et dans l’organisation. Procédure à deux signatures pour les virements au-delà d’un seuil, formation anti-fraude trimestrielle, contrôle d’accès lors des départs, journal de revue des comptes à privilèges. Une bonne assurance ne compense pas une hygiène défaillante. Elle s’adosse à elle.
Souscription et sinistre, deux moments de vérité
La souscription fixe les règles du jeu. Le sinistre révèle leur portée. Dans ce type de dossier, nous défendons deux choses.
- Une déclaration fidèle et opposable. Le questionnaire n’est pas un formulaire administratif. C’est un constat qui engage. Nous documentons point par point, avec captures, exports, rapports d’outils, et nous faisons corriger les formulations floues.
- Une clause de gestion de crise opérationnelle. Qui appelle qui, en combien de temps, quel prestataire, qui le mandate, comment les frais sont engagés. Nous faisons préciser les plafonds par tranche de 24 heures et les modalités d’activation.
Au sinistre, le rapport de force existe. Les compagnies ont des services techniques aguerris. Une PME qui arrive sans dossier se retrouve seule face à une mécanique qui ne l’est jamais. Je maintiens cette position, un courtier n’est pas un comparateur. C’est un négociateur qui porte un dossier et qui l’instruit dans la durée.
Piloter dans la durée, pas à la date anniversaire
Avec des sinistres inflationnistes et des ratios techniques volatils, une police cyber se pilote chaque trimestre, pas seulement au renouvellement. Nous suivons quelques indicateurs simples et parlants pour un dirigeant.
- Temps de restauration réel. Dernier test de PRA, RTO constaté, en heures. L’écart avec l’objectif.
- Périmètre MFA. Taux de couverture des comptes sensibles, en comptes et en usages. Les exceptions connues et leur justification.
- Couverture EDR. Pourcentage de postes et serveurs protégés, alertes critiques des 30 derniers jours, temps moyen de traitement.
- Incidents significatifs. Nombre, typologie, temps de résolution. Fraude tentée, phishing ciblé, blocage applicatif.
- Contrats clients. Nouvelles clauses sécurité reçues ce trimestre, exigences d’assurance nouvelles, écarts identifiés.
Ces quelques lignes suffisent à ajuster un plafond, négocier une sous-limite, ou documenter une amélioration qui comptera au renouvellement. Elles permettent aussi de parler le même langage que votre DSI ou votre prestataire.
Que vérifier cette semaine, sans attendre
Le but n’est pas d’ajouter une check-list de plus, mais de tester trois points qui changent votre niveau d’assurabilité et la capacité de l’entreprise à reprendre la main.
- Testez une restauration à blanc. Choisissez une base critique et restaurez-la sur un environnement isolé. Notez le temps total, du déclenchement à l’accès utilisateur. Conservez le rapport. C’est une preuve et un repère économique.
- Fermez les accès sans MFA. Dressez la liste des comptes administrateurs et des accès distants. Activez l’authentification multifacteur partout. Documentez les exceptions avec une date de résorption.
- Lisez vos sous-limites et franchises. Repérez les lignes rançongiciel, fraude, perte d’exploitation. Rapprochez-les de votre coût journalier d’arrêt et de vos procédures de paiement. Décidez si l’écart est acceptable, puis agissez.
Ajoutez un dernier point, côté contrats. Prenez le plus gros donneur d’ordres et relisez les annexes sécurité et les exigences d’assurance. Sont-elles alignées avec votre police actuelle. Si la réponse est incertaine, vous avez le sujet de votre prochain comité de direction.
Sources