Une entreprise qui développe un logiciel SaaS, héberge des données clients ou intègre des systèmes d'information pense souvent qu'une bonne assurance de responsabilité civile professionnelle la protège contre tous les risques liés à son activité. Mais lorsqu'une attaque par rançongiciel bloque ses serveurs pendant plusieurs jours, elle découvre que sa RC Pro refuse d'intervenir sur la restauration des systèmes, que les frais d'expertise informatique restent à sa charge et que l'indisponibilité de son service chez ses clients relève d'une exclusion spécifique.
L'assurance cyber et la responsabilité civile professionnelle ne couvrent pas le même périmètre. Une cyberattaque produit simultanément deux types de conséquences : un dommage interne à l'entreprise et un dommage causé à un tiers. Le premier relève de la cyberassurance, le second de la RC Pro. Mais entre les deux contrats, des zones grises subsistent et peuvent laisser certains coûts sans prise en charge.
Une attaque produit d'abord un dommage interne
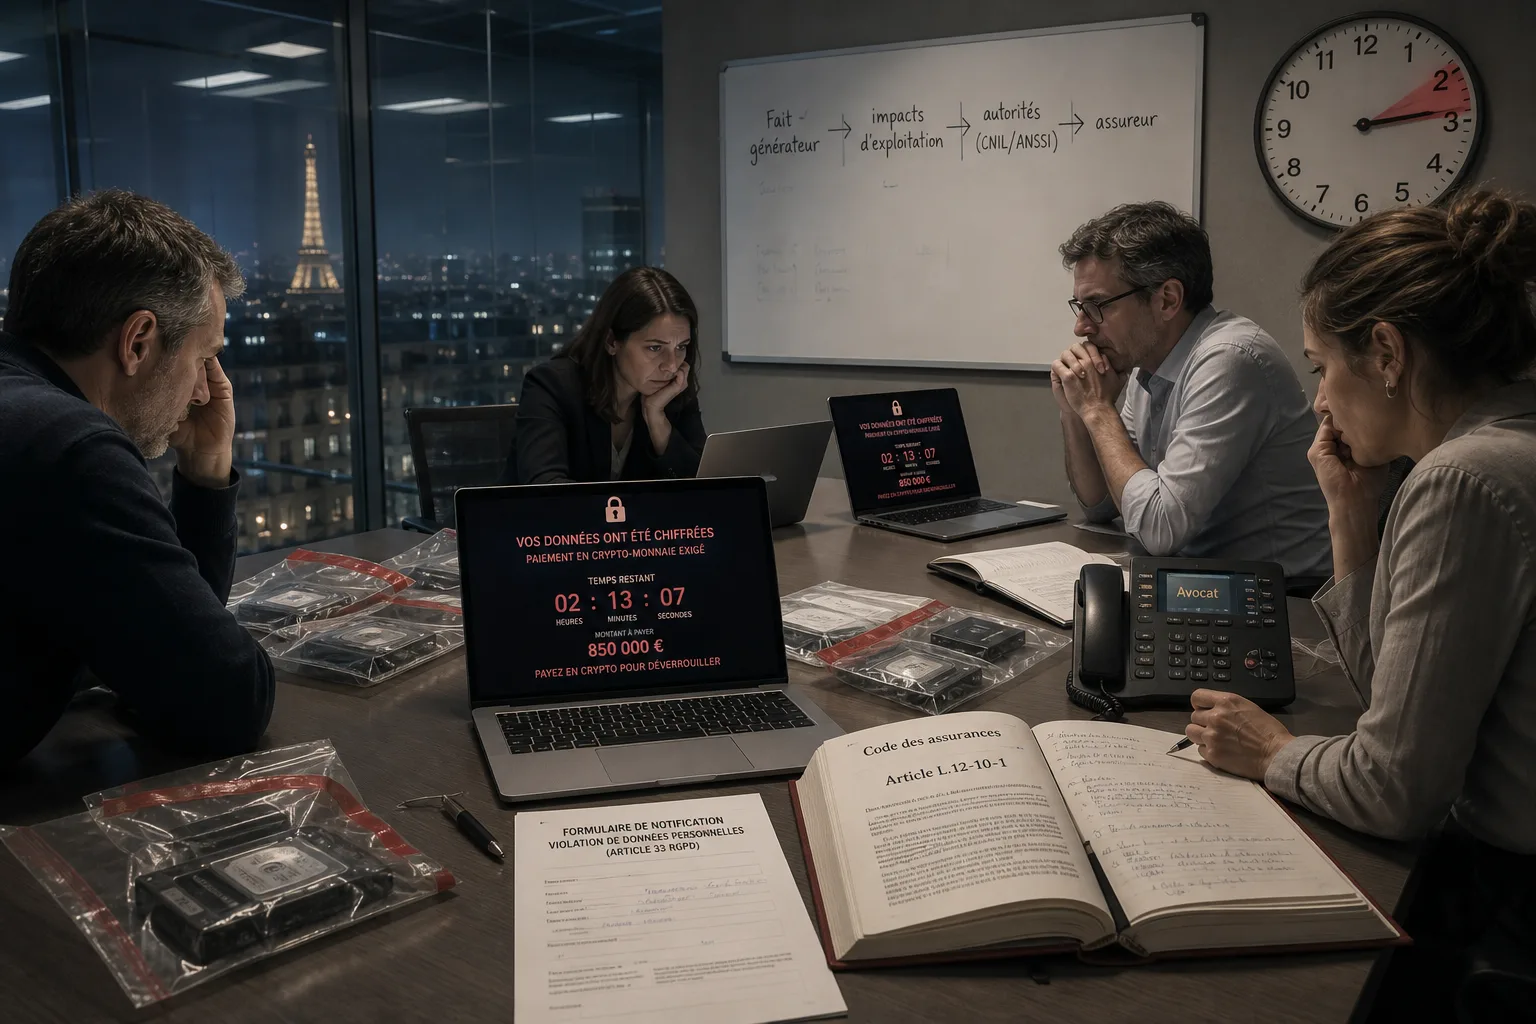
Lorsqu'un rançongiciel chiffre les fichiers d'une entreprise ou qu'une erreur de configuration expose une base de données, les premiers coûts concernent l'entreprise elle-même : intervention d'un expert en réponse à incident, restauration des sauvegardes, analyse forensique pour identifier l'origine de l'intrusion, frais de notification aux autorités et aux personnes concernées si des données personnelles sont compromises, communication de crise, éventuellement paiement d'une rançon lorsque la loi l'autorise et que le contrat le prévoit.
Ces dépenses ne relèvent pas de la responsabilité civile. Elles correspondent à la gestion de l'incident et au redémarrage de l'activité. Une RC Pro classique ne les prend pas en charge parce qu'aucun tiers n'est encore en cause à ce stade. C'est précisément le rôle de l'assurance cyber : financer la réponse opérationnelle à l'attaque et compenser la perte de marge si l'activité est interrompue ou ralentie.
En 2025, environ sept entreprises sur dix interrogées par le CESIN déclaraient disposer d'une cyberassurance et près d'une entreprise assurée sur quatre avait fait appel à son contrat. Les montants en jeu justifient cette souscription : une restauration complète peut mobiliser plusieurs dizaines de milliers d'euros d'expertise, et une interruption de quelques semaines peut représenter plusieurs mois de marge pour une PME du numérique.
Mais elle peut aussi engager la responsabilité envers un client
Une attaque ne s'arrête pas toujours aux frontières de l'entreprise. Pour une société qui héberge une plateforme, développe un logiciel ou gère des données pour le compte de tiers, plusieurs scénarios engagent directement sa responsabilité :
- la fuite de données confiées par un client suite à une intrusion ou une mauvaise configuration ;
- l'indisponibilité prolongée d'un service hébergé qui empêche le client d'exercer sa propre activité ;
- la propagation d'un code malveillant depuis l'infrastructure de l'entreprise vers celle d'un donneur d'ordre ;
- le non-respect d'une obligation contractuelle de sécurité, de disponibilité ou de sauvegarde ;
- une atteinte à la confidentialité ou aux droits de propriété intellectuelle.
Dans ces situations, le client peut rechercher la responsabilité de l'entreprise, réclamer l'indemnisation de son préjudice, appliquer des pénalités contractuelles ou résilier le contrat. C'est à ce moment que la question de l'articulation entre cyberassurance et RC Pro devient déterminante.
La RC Pro ne couvre pas automatiquement les incidents cyber
Une assurance de responsabilité civile professionnelle indemnise les conséquences pécuniaires des dommages causés à des tiers dans le cadre de l'activité assurée : faute, erreur, négligence ou manquement contractuel selon les termes du contrat. Mais la plupart des polices comportent des exclusions ou des limitations spécifiques concernant les risques informatiques.
Certaines RC Pro excluent totalement les atteintes aux données, les interruptions de service liées à un incident numérique ou les dommages résultant d'une cyberattaque. D'autres prévoient une sous-limite dédiée, souvent inférieure au plafond général de la police, qui peut se révéler insuffisante face à une réclamation importante. D'autres encore couvrent partiellement certains risques cyber mais excluent les frais de notification, les mesures de remédiation ou les coûts de restauration.
Une entreprise qui développe un logiciel métier hébergé dans le cloud et subit une panne de son infrastructure pendant 48 heures peut se retrouver face à des réclamations clients pour perte d'exploitation. Si sa RC Pro exclut les dommages liés à une interruption de service informatique, elle devra assumer seule l'indemnisation ou la défense judiciaire, même si elle dispose par ailleurs d'une cyberassurance qui a financé la remise en route de ses systèmes.
L'assurance cyber peut intégrer une responsabilité civile dédiée
Les contrats de cyberassurance comportent généralement une garantie de responsabilité civile spécifique aux risques numériques. Elle peut couvrir les réclamations de tiers liées à une violation de données, une atteinte à la vie privée, une transmission de malware, une indisponibilité de service ou un manquement à une obligation de sécurité.
Cette garantie complète la RC Pro classique en prenant en charge les risques que celle-ci exclut ou limite. Mais son périmètre exact doit être examiné avec attention : certains contrats cyber couvrent uniquement les atteintes aux données personnelles, d'autres étendent la garantie aux interruptions de service, aux pertes de données professionnelles ou aux défaillances de sécurité. Les plafonds, franchises et définitions varient significativement d'un assureur à l'autre.
Le point critique consiste à vérifier la coordination entre les deux contrats. Une zone grise apparaît lorsque la RC Pro exclut un risque que la cyberassurance ne couvre pas non plus, ou lorsque les deux polices renvoient l'une à l'autre sans qu'aucune n'accepte clairement d'intervenir. Cette situation peut survenir notamment sur les réclamations liées à une erreur humaine dans la gestion d'un système, une mauvaise configuration ou un manquement contractuel non qualifié explicitement d'« incident cyber ».
Le couplage doit être pensé dès la souscription
Pour qu'une entreprise du numérique soit correctement protégée, ses contrats d'assurance doivent être construits ensemble, pas souscrits séparément sans vérification de leur articulation.
Cela impose plusieurs vérifications précises :
- comparer les définitions de l'« incident cyber », de la « violation de données », de l'« interruption de service » et du « dommage immatériel » entre les deux contrats ;
- identifier les exclusions de la RC Pro concernant les risques informatiques et vérifier que la cyberassurance les couvre effectivement ;
- contrôler les plafonds de garantie : une sous-limite cyber de 150 000 € dans une RC Pro peut être insuffisante si les contrats clients comportent des engagements de disponibilité ou de sécurité assortis de pénalités ;
- vérifier que l'activité réelle est correctement déclarée dans les deux polices : développement, infogérance, hébergement, traitement de données, conseil en cybersécurité ou intégration ;
- s'assurer que les obligations de déclaration sont compatibles : certains assureurs cyber imposent une notification immédiate avant toute intervention externe ou tout paiement, ce qui peut entrer en conflit avec une gestion de crise urgente.
Une entreprise qui héberge des données clients sensibles et souscrit une cyberassurance avec un plafond de responsabilité civile de 500 000 € doit comparer ce montant aux engagements contractuels qu'elle a signés. Si elle traite des données de santé ou financières pour le compte de plusieurs clients et que ses contrats prévoient des indemnisations forfaitaires en cas de fuite, le plafond peut devenir insuffisant en cas d'incident touchant plusieurs clients simultanément.
Les exigences de sécurité conditionnent la garantie
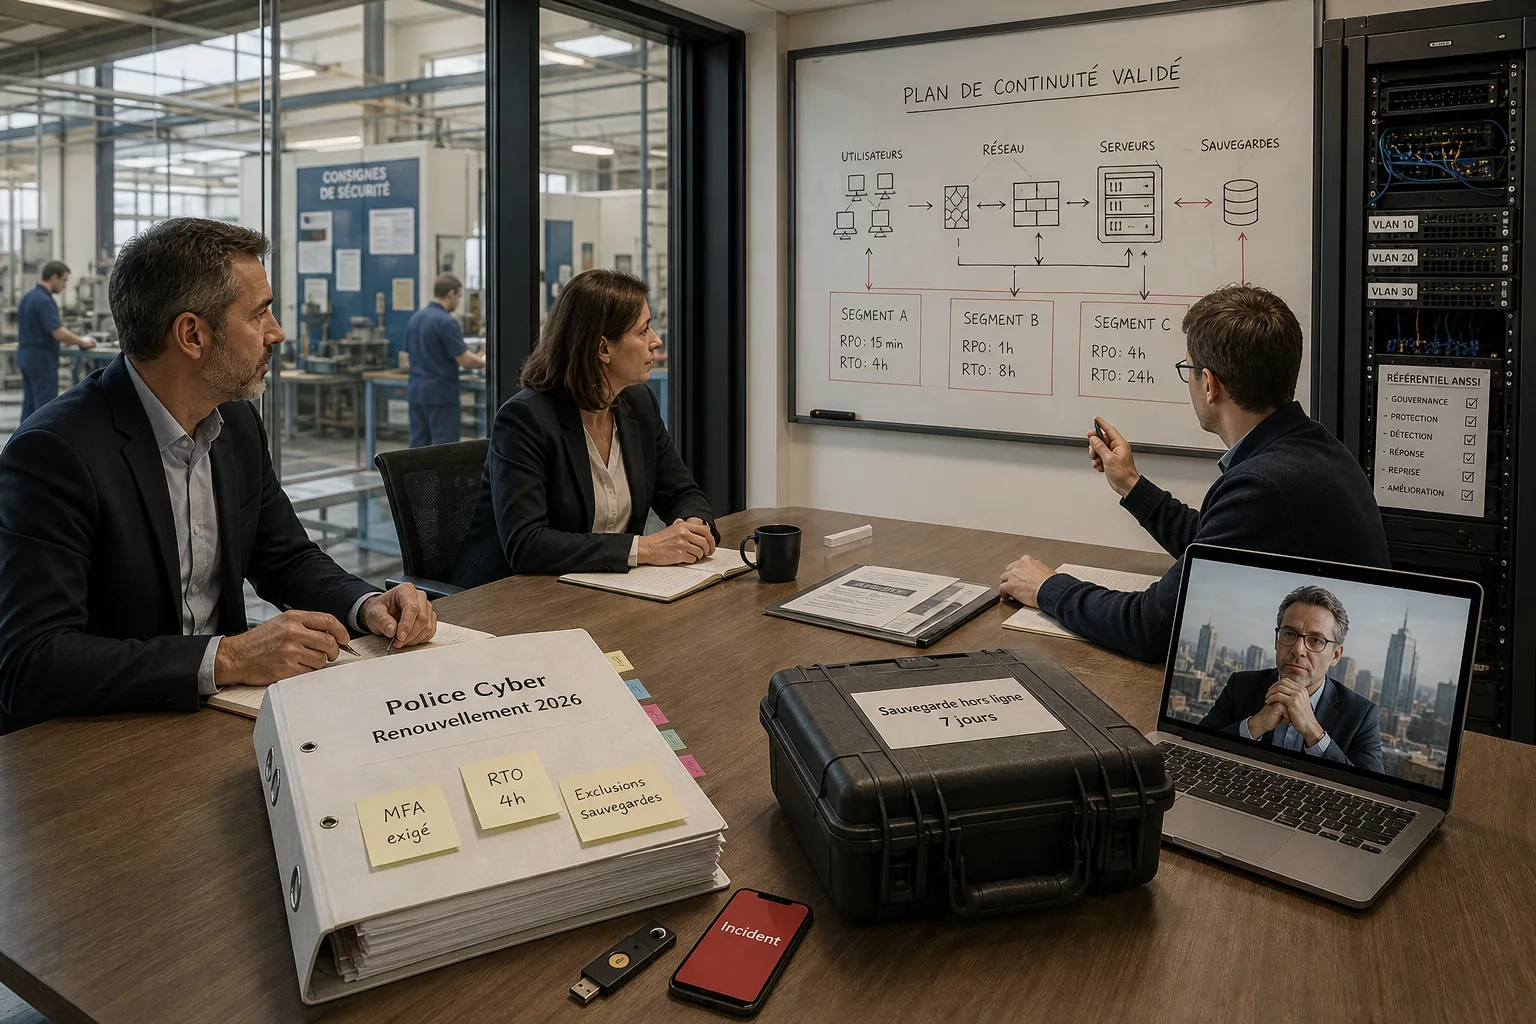
Les assureurs cyber examinent désormais systématiquement les mesures de protection mises en place avant d'accepter un risque. Authentification multifacteur, sauvegardes hors ligne testées régulièrement, segmentation réseau, gestion des correctifs, EDR (Endpoint Detection and Response) ou antivirus de nouvelle génération, plan de réponse à incident : ces dispositifs ne sont plus de simples recommandations, ils deviennent des conditions de garantie.
Un contrat peut prévoir une exclusion ou une limitation d'indemnisation si l'entreprise n'a pas respecté ses obligations de sécurité. Une sauvegarde inexistante ou non testée, une authentification simple sur des accès critiques ou un correctif de sécurité non appliqué peuvent suffire à l'assureur pour refuser une prise en charge ou réduire fortement l'indemnisation.
Cette exigence doit être intégrée dès la souscription. Une entreprise qui ne peut pas démontrer qu'elle applique ces mesures risque soit un refus de garantie, soit une surprime importante, soit des sous-limites réduites. L'assurance ne remplace pas la prévention : elle la suppose.
Ce qu'un dirigeant doit vérifier maintenant
Relisez vos deux contrats côte à côte. Identifiez précisément ce que votre RC Pro exclut en matière de risques informatiques, puis vérifiez que votre cyberassurance couvre effectivement ces exclusions. Comparez les plafonds de responsabilité civile cyber prévus dans les deux polices avec les engagements contractuels que vous avez signés auprès de vos clients : obligations de disponibilité, de sécurité, pénalités de retard ou clauses d'indemnisation forfaitaire.
Contrôlez que l'activité déclarée correspond bien à ce que vous faites aujourd'hui : si vous avez ajouté de l'hébergement cloud, du traitement de données ou de l'infogérance depuis la dernière souscription, cette évolution doit être portée à la connaissance de vos assureurs. Vérifiez enfin que vous êtes en mesure de respecter les obligations de sécurité prévues au contrat, et que vous disposez d'une procédure de déclaration immédiate en cas d'incident.
Une bonne articulation entre cyberassurance et RC Pro ne se construit pas après un sinistre. Elle se vérifie avant.
Sources